
برای تحویل کلید، کافی است از سه چیز مطمئن شوید: کسی که پول داده همان کسی است که میآید (یا مسئول اقامت مشخص و پاسخگو است)، شمارهی تماسش واقعاً به خودش میرسد، و تعداد و هویت کلی ساکنان با رزرو میخواند. بیشتر از این، یعنی عکسگرفتن از شناسنامه و بایگانیکردن آن، ریسک رزرو را کم نمیکند ولی ریسک نگهداری داده را برای خودتان میسازد.
این مقاله ادامهی غربال مهمان پرریسک و لیست سیاه و ثبت مشخصات مهمان و کارت واریز است. آن دو میگویند چه اطلاعاتی بگیرید و کدام نشانهها مشکوک است؛ اینجا فقط یک سؤال را باز میکنیم: هویت را تا کجا و با چه روشی بررسی کنیم، و بعد از بررسی با داده چه کنیم.
هویت جعلی در اجارهی کوتاهمدت دقیقاً چه شکلی دارد؟
«هویت» در این کسبوکار چند مسئلهی جدا است و راهحل هر کدام فرق میکند:
رزرو به نام دیگری: کسی با نام و شمارهی خانوادهاش رزرو میکند ولی خودش (یا جمعی که شما نمیشناسید) وارد میشود. معمولاً بدخواهی نیست؛ ولی اگر خسارت یا اختلاف پیش بیاید، طرف مقابل شما عملاً ناشناس است.
شمارهی تماس قرضی: پیامها به کسی میرسد که اصلاً در سفر نیست.
پرداخت با ابزار دزدیدهشده: در پلتفرمهای بینالمللی رایجتر است. راهنمای پشتیبانی Guesty (که نرمافزار مدیریت اقامتگاه است و منتشرکنندهی توصیهی تجاری، نه مرجع رسمی) پیشنهاد میکند پرداخت از زمان تأیید رزرو گرفته شود نه هنگام ورود، چون مهمانی که قصد پرداخت ندارد با این کار زودتر حذف میشود. در ایران ورود پول معمولاً کارتبهکارت یا درگاه پلتفرم است و شکل این ریسک فرق میکند: بیشتر «رسید جعلی» و «واریز برگشتی» است تا کارت دزدیشده. منبع آماری معتبری برای مقایسهی فراوانی اینها در ایران پیدا نکردیم.
هویت جعلی برای کلاهبرداری یا سرقت: نادر است ولی سنگینترین. اینجا هیچ ابزار تکی کافی نیست.
نتیجهی عملی: «احراز هویت» یک کار واحد نیست. برای هر مسئله، ارزانترین کنترلی که همان مسئله را میبندد انتخاب کنید.
سه سطح بررسی، متناسب با ریسک
ایدهی اصلی ساده است: عمق بررسی باید با هزینهی اشتباه بخواند. مهمان قدیمی با سابقهی خوب و دو شب اقامت را نمیشود مثل رزرو دهنفرهی یک هفتهی تعطیلات از شخصی ناشناس بازجویی کرد.
سطح | چه زمانی | چه کاری |
|---|---|---|
۱ پایه | رزرو معمولی، مهمان با سابقه یا از پلتفرم | تطبیق نام در رزرو با نام واریزکننده و پیامدهنده؛ تأیید شمارهی موبایل با یک پیام یا تماس کوتاه؛ نام مسئول اقامت |
۲ افزوده | مهمان ناشناس، رزرو مستقیم، گروه بزرگ، ویلا در مجتمع حساس | سطح ۱ + تماس صوتی یا تصویری کوتاه + ثبت کد ملی (اگر سیاست یا الزام دارید) + دیدن مدرک عکسدار هنگام ورود |
۳ ویژه | هشدار در لیست خودی یا شبکه، نشانههای ناهمخوانی، رزرو پرارزش بدون سابقه | سطح ۲ + تسویهی کامل پیش از ورود و ودیعهی بالاتر یا تعهد کتبی؛ در نهایت نپذیرفتن |
سطح ۳ تقریباً با «درجههای» لیست سیاه همخوان است؛ جزئیاتش در مقالهی غربال مهمان آمده. نکته این است که سطح بالاتر را باید قبل از تأیید رزرو بگویید، نه هنگام ورود.
تطبیق بهجای کپی: چه چیزهایی را با هم میسنجیم
بررسی هویت یعنی چند منبع مستقل را با هم مقایسه کنید. یک منبع تنها (مثلاً یک عکس) هر کسی میتواند بسازد.
نام در رزرو، نام پرداختکننده، نام صاحب شماره
در پرداخت کارتبهکارت، برنامههای بانکی معمولاً قبل از تأیید نام دارندهی کارت مقصد را نشان میدهند و در رسید هم نام واریزکننده دیده میشود. اگر نام روی رسید با نام رزروکننده نمیخواند، لازم نیست اتهام بزنید؛ فقط بپرسید: «واریز از طرف همسر/والدینتان بوده؟ مسئول اقامت چه کسی است؟» پاسخ روشن و بیطفره معمولاً مسئله را حل میکند. پاسخ مبهم، خودش نشانه است.
تماس صوتی یا تصویری کوتاه
چند دقیقه صحبت دو کار میکند: مطمئن میشوید شماره زنده است و همان آدم جواب میدهد، و قوانین را شفاهی تأیید میگیرید. تماس تصویری کمی بیشتر میدهد (چهره و تعداد همراهان)، ولی چیزی را «اثبات» نمیکند: تصویر یک چهره بدون مدرک مقایسهشدنی به شما نمیگوید او کیست. آن را ابزار کاهش ریسک بدانید، نه احراز هویت قطعی. اگر رزروهای تلفنی را مرتب ثبت نمیکنید، ثبت رزرو تلفنی را ببینید تا نتیجهی تماس گم نشود.
دیدن مدرک عکسدار هنگام ورود
دیدن کارت ملی، گواهینامه یا گذرنامه هنگام تحویل، سریعترین تطبیق چهره و نام است. دو نکتهی اجرایی: همانجا نام و تعداد را با رزرو مقایسه کنید، و اگر خودتان حضور ندارید (ورود غیرحضوری)، این مرحله عملاً حذف میشود و باید سطح ۱ و ۲ را جدیتر بگیرید. دربارهی ورود بدون حضور میزبان، ورود خودکار و قفل هوشمند را ببینید.
تأیید مالکیت شمارهی موبایل
سادهترین راه: یک پیام کوتاه بفرستید که مهمان باید با همان شماره پاسخ دهد (مثلاً تأیید تاریخ و تعداد نفرات). این کار نشان میدهد شماره در دست خود او است. در ایران سامانهی «شاهکار» برای تطبیق کد ملی با شمارهی موبایل وجود دارد؛ طبق گزارشهایی که دیدیم اتصال کسبوکارها به آن از مسیر درخواست رسمی و بررسی نیاز متقاضی است، ولی فهرست دقیق گروههای مجاز و اینکه اقامتگاهها هم میتوانند وصل شوند را در منبع رسمی پیدا نکردیم. پس این را «راه عملی برای هر میزبان» فرض نکنید و اپلیکیشنهای غیررسمی تطبیق را هم، که سرویسدهندهشان معلوم نیست، به کد ملی مهمان تغذیه نکنید.
پلتفرمها چه میکنند؟ درس از Airbnb
Airbnb در فوریهی ۲۰۲۳ اعلام کرد از مهمانها هنگام رزرو یا مدرک عکسدار دولتی میخواهد یا آدرس قانونی، و مدیر عملیات آن (طبق گزارش ShortTermRentalz) گفت حدود ۸۰ درصد رزروها از قبل شامل بررسی هویت بوده است. هدف را کاهش ناشناسبودن و مقابله با هویت جعلی و کارت دزدیشده اعلام کرد. طبق خلاصهی صفحهی راهنمای خود Airbnb که در نتیجهی جستوجو دیدیم (خود صفحه برای ما باز نشد، پس جزئیات را از آن تأیید کنید): بررسی با منابع شخص ثالث یا عکس مدرک و سلفی انجام میشود، مدرک مهمان هنگام رزرو در اختیار میزبان قرار نمیگیرد، و پلتفرم تضمین نمیکند که هر فرد دقیقاً همان کسی است که ادعا میکند.
این مدل دو درس دارد. اول، بررسی هویت وظیفهی یک واسطهی بزرگ با تیم و قرارداد حقوقی است؛ میزبان تکی که همان کار را با واتساپ تقلید کند، هم دقت پایینتری دارد و هم مسئولیت نگهداری مدرک را روی دوش میگیرد. دوم، حتی بزرگترین پلتفرم هم مدرک را از میزبان نگه میدارد و فقط بررسی را انجام میدهد.
برای پلتفرمهای ایرانی (جاباما، جاجیگا و مانند آن) منبع رسمیای دربارهی نحوهی احراز هویت مهمان پیدا نکردیم؛ سیاستشان را از راهنمای میزبان همان پلتفرم بپرسید.
چه چیزی را نگه داریم و چقدر؟
اینجا بیشتر میزبانها اشتباه میکنند: بررسی هویت یک لحظه است؛ نگهداری عکس مدرک یک تعهد دائمی است. عکس شناسنامه در گالری گوشی میزبان یا گروه واتساپ کارکنان، یکی از خطرناکترین چیزهایی است که میتوانید داشته باشید.
«دیدم و ثبت کردم» بهجای «کپی گرفتم»
در اتحادیهی اروپا، شورای حفاظت داده (EDPB) در رهنمودهای ۰۱/۲۰۲۲ خود دربارهی حق دسترسی توصیه میکند وقتی کارت شناسایی بررسی شد، کنترلکننده فقط یادداشت کند «کارت شناسایی تأیید شد» تا از کپی و نگهداری غیرضروری جلوگیری شود (این را از خلاصهی ثانویهی Timelex و ارجاع یک تصمیم نهادی دیدیم، نه متن کامل رهنمود). ایران تابع آن نیست؛ ولی منطق عملیاش بیارتباط با حقوق است: چیزی که ندارید، نمیتواند لو برود.
مثال دقیقترش حکم کمیسیون حفاظت دادهی ایرلند علیه Airbnb است که طبق گزارش SCL نگهداشتن نسخهی فرایند تأیید هویت یک شاکی و مدارک ناقص و قدیمی را نقض اصل حداقلسازی داده و محدودیت نگهداری دانست (گزارش را از خلاصهی جستوجو خواندیم؛ متن حکم را نخواندیم). نکته برای شما: حتی در بالاترین سطح حرفهای، «نگه داشتن، فقط برای اطمینان» دفاعپذیر نبود.
یک قاعدهی عملی برای ثبت
داده | پیشنهاد | دلیل |
|---|---|---|
نام، موبایل، تعداد نفرات | نگه دارید، در رزرو | برای ارتباط، تسویه و اختلاف لازم است |
اینکه مدرک را دیدید | یک خط یادداشت: «مدرک عکسدار دیده شد، تاریخ، نام بررسیکننده» | همین برای اثبات سختگیری شما کافی است |
کد ملی (عدد) | فقط اگر الزام یا سیاست روشن دارید | شناسایی در اختلاف و لیست سیاه با موبایل هم تا حد زیادی ممکن است |
عکس کارت ملی/شناسنامه | پیشفرض: نگیرید | کمترین فایده، بیشترین زیان در صورت نشت |
عکس مدرک از کانال ناامن (گروه چندنفره) | هرگز | بعداً قابل جمعکردن نیست |
اگر الزام قانونی دارید که عکس مدرک را ثبت کنید (مثلاً سامانهی ثبت مسافر برای واحد مجاز)، آن را در همان سامانه انجام دهید و در گوشی شخصی کپی نکنید.
اگر مجبور شدید کپی نگه دارید، حداقل: جای واحد و محدود، دسترسی فقط برای تعداد کمی، تاریخ حذف مشخص، و تیم نظافت و نگهبان بدون دسترسی. یک پیشنهاد عمومی (و نه منبعدار): روی کپی مورد نیاز بنویسید «فقط برای اقامت در [نام اقامتگاه]، [تاریخ]»؛ این بازدارندهی کامل نیست ولی استفادهی بیمجوز را سختتر میکند.
چارچوب حقوقی ایران: چه چیزی روشن است و چه چیزی نه
این بخش را صادقانه مینویسیم، چون متن حقوقی روشنی که دقیقاً به این سؤال جواب بدهد پیدا نکردیم.
قانونی که دقیقاً بگوید یک میزبان اجارهی کوتاهمدت بدون مجوز باید هویت مهمان را چطور احراز کند یا چه مدت مدرک نگه دارد: منبع رسمی پیدا نشد. برای اقامتگاههای دارای مجوز، گزارشهای رسانهای از ثبت آنلاین مشخصات مسافران در سامانهی پلیس حرف میزنند؛ جزئیات و ارجاع در ثبت مشخصات مهمان آمده است. تکلیف مدت نگهداری آنها را پیدا نکردیم.
قانون جامع حفاظت از دادههای شخصی: طبق گزارش زومیت (اردیبهشت ۱۴۰۳)، لایحهی حفاظت از دادههای شخصی در کمیسیون حقوقی دولت تصویب شد و برای رسیدن به مجلس منتظر هیأت دولت بود. گزارشهای دیگری از تصویب در هیأت دولت میگویند؛ تصویب نهایی مجلس را در منابعی که دیدیم تأیید نکردیم. پس نباید فرض کنید یک قانون مدون برای حفاظت از داده وجود دارد، ولی تحول را دنبال کنید.
قانون تجارت الکترونیکی (مواد ۵۸ و ۵۹): طبق متن غیررسمی که در مقالهی باشگاه مشتریان و CRM هم آوردهایم، پردازش دادهی شخصی باید هدف مشخص و به اندازهی ضرورت باشد. اینکه این مواد دقیقاً بر یک اقامتگاه کوچک اعمال میشود، تفسیر حقوقی میخواهد.
نتیجه: نمیتوانیم بگوییم «قانون اجازه میدهد» یا «ممنوع است». رویهی امن، همان حداقلسازی است که مستقل از قانون درست است. این مطلب اطلاعات عمومی است، نه مشاورهی حقوقی؛ اگر الزام ثبت دارید یا مورد خاصی پیش آمد، از ادارهی میراث فرهنگی استان، پلیس اماکن یا وکیل بپرسید.
وقتی مهمان از دادن مدرک امتناع میکند
امتناع بهتنهایی دلیل مشکوکبودن نیست؛ خیلیها نگران حریم خصوصیشان هستند و حق هم دارند. راه سهمرحلهای:
دلیل را بگویید: «برای تطبیق نام با رزرو، هنگام ورود یک بار مدرک را میبینم و کپی نگه نمیدارم.»
جایگزین پیشنهاد کنید: تماس تصویری کوتاه، یا پرداخت کامل پیش از ورود با رسیدی که نامش با رزرو میخواند.
اگر هیچکدام را نپذیرفت و رزرو پرریسک است، رزرو را نپذیرید. بهدلیل اینکه شرط را قبلاً اعلام کردهاید، اختلافی پیش نمیآید.
برای رزروهای کمریسک (یک شب، مهمان با سابقه) اصرار روی مدرک بیش از اندازه است. این همان معنای «متناسب» است.
رزرو به نام دیگری و مهمانهای زیر سن قانونی
دو حالت رایج هستند که خیلیها با بیشسختگیری یا بیتوجهی خرابشان میکنند:
رزرو برای والدین، مهمان یا فامیل: اگر رزروکننده همراه نیست، نام و موبایل مسئول اقامت را جداگانه بگیرید و مسئولیت خسارت و قوانین را برای او روشن کنید. رزروکنندهی پرداختکننده معمولاً همچنان طرف مالی شماست.
مهمان خیلی جوان: سن حداقل برای رزرو را اگر سیاست دارید، قبلاً در قوانین بنویسید و برای همه یکسان اعمال کنید. اینکه قانون ایران دربارهی حداقل سن رزروکنندهی اقامتگاه چه میگوید را منبع رسمیای پیدا نکردیم.
کجا شاهکلید کمک میکند و کجا نه
شاهکلید احراز هویت دیجیتال ندارد: مدرک را بررسی نمیکند، با سامانهی ثبت احوال یا شاهکار تطبیق نمیدهد و عکس چهره مقایسه نمیکند. چیزی که دارد این است: در فرم رزرو نام، نام خانوادگی و موبایل مهمان لازم است، کد ملی اختیاری است، و یادداشت رزرو را میتوانید برای نوشتن «مدرک دیده شد» و نام مسئول اقامت استفاده کنید. هنگام وارد کردن شماره، سابقهی همان شماره در لیست خودی و شبکه هم چک میشود (جزئیاتش در مقالهی غربال مهمان). یعنی سطح ۱ و ۲ را میشود منظم ثبت کرد؛ تطبیق خود هویت با شماست.
چکلیست قبل از تحویل کلید
نام واریزکننده با نام رزرو یا مسئول اقامت میخواند؟
شماره با یک پیام یا تماس زنده تأیید شد؟
تعداد نفرات و قوانین کتباً تأیید شد؟
سطح بررسی با ریسک رزرو متناسب است (سابقه، مبلغ، تعداد، هشدار)؟
اگر مدرک دیدید، فقط «دیده شد» ثبت شد؟
اگر کپی لازم بود، کجا است، چه کسی دسترسی دارد و چه زمانی حذف میشود؟
پس از اقامت، موارد مستند طبق چکلیست تحویل و تخلیه ثبت شد؟
سؤالهای پرتکرار
آیا میتوانم از مهمان بخواهم عکس کارت ملی را بفرستد؟
میتوانید بخواهید، ولی نباید خیلی از آن مطمئن شوید: عکس را هر کسی میتواند از جای دیگر بردارد. بدون مقایسهی حضوری یا تصویری، فایدهی آن کم و ریسک نشتش واقعی است. دیدن مدرک هنگام ورود و ثبت «دیده شد» معمولاً کافی است.
اگر مهمان خارجی است چه؟
قواعد ثبت مهمان غیرایرانی را در منبع رسمی تأیید نکردیم؛ از میراث فرهنگی استان یا پلیس اماکن بپرسید. در هر حال همان اصل حداقلسازی برقرار است.
شاهکار را میتوانم برای تطبیق شماره و کد ملی مهمان استفاده کنم؟
از منابعی که دیدیم، اتصال به شاهکار برای کسبوکارها از مسیر درخواست رسمی و بررسی نیاز است و فهرست روشنی از اینکه اقامتگاهها هم مجازند پیدا نکردیم. سرویسها و اپلیکیشنهای غیررسمی که کد ملی مهمان را از شما میگیرند، خودشان ریسک نشتاند.
اگر مدرک مهمان را در گروه واتساپ تیم فرستادهاند چه کنم؟
از همان گروه حذفش کنید (برای همه، اگر امکان دارد)، به تیم بگویید مدرک را فقط به یک کانال مشخص بفرستند، و دسترسیها را محدود کنید. حذف از گوشیهای دیگران را نمیتوانید تضمین کنید؛ برای همین بهتر است از ابتدا چنین کانالی ساخته نشود.
احراز هویت سختگیرانه رزروها را نمیترساند؟
اگر همهی مهمانها را با بیشترین سطح بررسی کنید، بله، احتمالاً بخشی را از دست میدهید؛ برای همین سطحبندی لازم است. مهمان قدیمی یا پلتفرمی را سبک بررسی کنید و سختگیری را برای ناشناسها و رزروهای پرارزش بگذارید. دادهی منتشرشدهای دربارهی اثر دقیق بررسی هویت بر نرخ رزرو در ایران پیدا نکردیم.
مطالب مرتبط
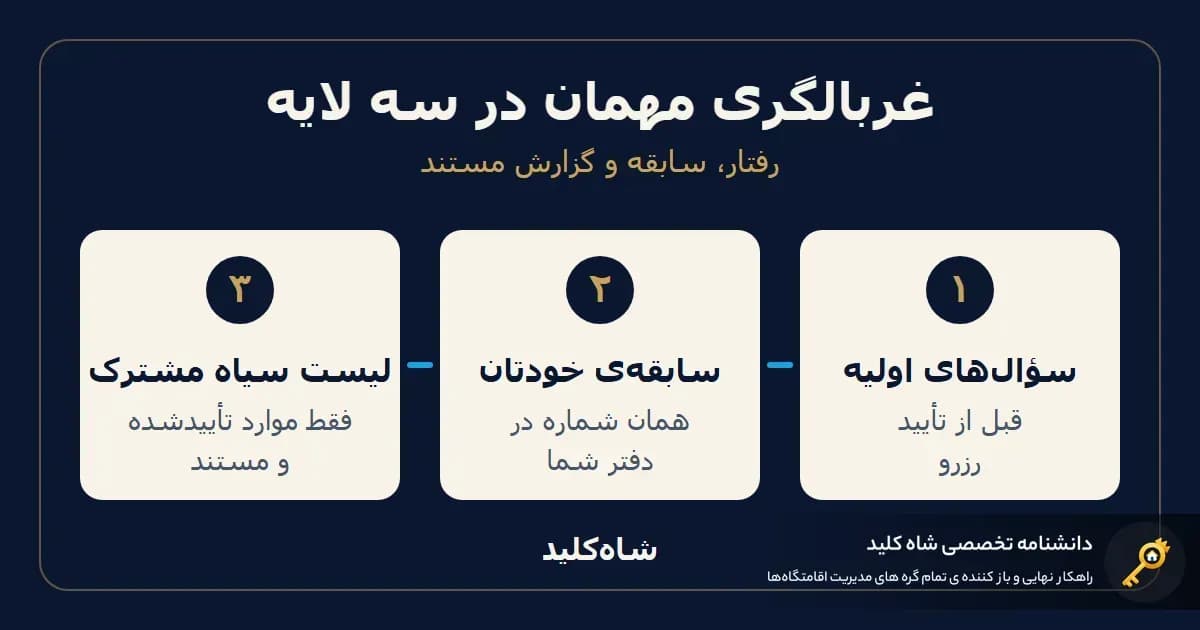
شناخت مهمان پرریسک؛ غربالگری و لیست سیاه — مهمان پرریسک با ظاهر یا حدس شناخته نمیشود؛ با نشانههای رفتاری، چند سؤال ساده، سابقهی مستند و در صورت نیاز لیست…
کلاهبرداری در رزرو اقامتگاه و پیشگیری — رسید جعلی، شارژبک، هویت ساختگی و آگهی قلابی؛ هر کلاهبرداری رزرو چطور کار میکند، چه نشانهای دارد و با کدام عادت ساده…
نمونه قرارداد اجاره کوتاهمدت اقامتگاه — متن کامل و قابلاستفادهی قرارداد اجاره کوتاهمدت برای اقامتگاه، با توضیح کوتاه هر ماده: چرا لازم است، اشتباه رایج…
منابع
ShortTermRentalz — «Airbnb will make ID verification compulsory across its listings» (فوریه ۲۰۲۳)
Guesty Help — «Best practices: Fraud prevention» (از خلاصهی جستوجو؛ صفحه ۴۰۳ داد)
Smoobu — «Booking.com Scams: How Hosts Protect Guests and Properties»
ICO — Data minimisation (راهنمای حداقلسازی داده و برنامهی نگهداری)
Timelex — «All you need to know about the right of access» (خلاصهی رهنمود EDPB 01/2022)
زومیت — تصویب لایحهی حفاظت از دادههای شخصی در کمیسیون حقوقی دولت (اردیبهشت ۱۴۰۳)
نظرها